
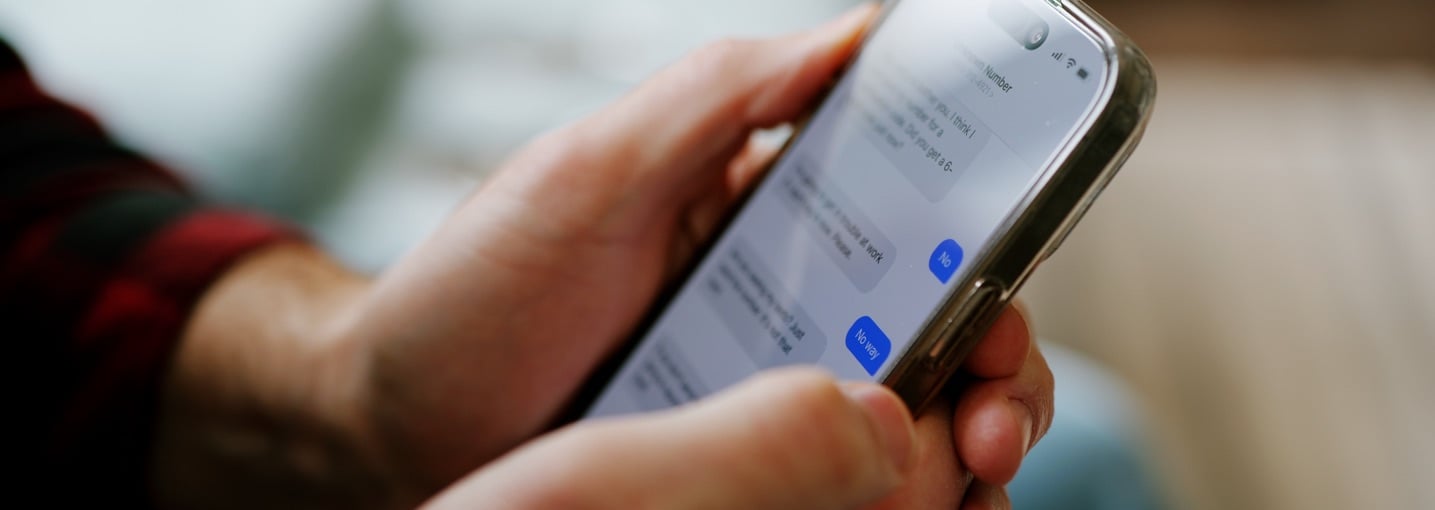
Smishing: come riconoscere un SMS che finge di venire dalla tua banca
Data pubblicazione: 12 Ottobre 2026
Un messaggio arriva sul telefono e sembra tutto in ordine: il mittente ha il nome di un istituto che conosci, il testo è breve, il link è a portata di pollice. “Rimborso disponibile”. “La tua polizza è stata sospesa”. “Conferma subito i tuoi dati”.
Sono formule costruite per farti agire prima di ragionare. Riconoscerle è possibile, e bastano pochi secondi.
Che cos’è lo smishing
Lo smishing è una truffa che viaggia sui messaggi: SMS, WhatsApp, altre app di messaggistica. Il nome nasce dall’unione di SMS e phishing, la tecnica con cui qualcuno si finge un soggetto affidabile per convincerti a consegnare informazioni riservate.
Il meccanismo è quasi sempre lo stesso. Il messaggio sembra provenire da una banca, da una compagnia assicurativa, da un corriere o da un ente pubblico. Ti invita a cliccare su un link o a comunicare dati personali, credenziali di accesso o codici usa e getta. Il link porta a una pagina che imita un portale legittimo, dove le informazioni che digiti finiscono direttamente a chi ha inviato il messaggio.
Vale la pena chiarire due termini che ricorrono spesso:
- Credenziali: la coppia nome utente e password con cui accedi a un servizio.
- Codice OTP (One Time Password): il codice temporaneo che ricevi via SMS o app per confermare un’operazione. È l’ultima chiave che protegge un pagamento: nessun operatore legittimo ti chiede di comunicarlo.
Il fenomeno rientra nel più ampio perimetro del cybercrime economico-finanziario, che in Italia continua a impegnare in modo significativo le autorità: nel 2025 il Servizio Polizia postale e per la sicurezza cibernetica ha trattato 27.085 casi in questo settore, con 4.489 persone indagate.1
Nello stesso periodo il Commissariato di P.S. online ha gestito oltre 94.000 segnalazioni da parte di cittadini, riguardanti fra l’altro phishing, social network e attacchi informatici.2
I segnali che aiutano a riconoscere un messaggio sospetto
Non serve competenza tecnica. Servono alcuni indizi ricorrenti, e l’abitudine a cercarli.
L’urgenza è la leva principale
Chi costruisce questi messaggi punta sulla fretta e sulla distrazione. Un blocco imminente del conto, una scadenza che sta per passare, un accesso anomalo appena rilevato: tutto è formulato per comprimere il tempo che dedichi alla verifica. Se un messaggio ti mette fretta, di norma è il momento di rallentare.
I contenuti che tornano più spesso
Un messaggio potrebbe essere falso quando:
Il mittente non è una garanzia
Anche il campo del mittente può essere manipolato: un messaggio fraudolento può comparire nella stessa conversazione in cui hai ricevuto comunicazioni autentiche. Per questo il nome che leggi in cima allo schermo non basta come prova di autenticità. Il criterio più solido resta un altro: banche, assicurazioni e pubbliche amministrazioni non chiedono credenziali, PIN o codici OTP tramite SMS o messaggistica.
Cosa fare quando arriva un messaggio sospetto
Cinque comportamenti, nell’ordine in cui conviene applicarli:
- Non aprire il link. Nessuna verifica utile passa da lì.
- Non comunicare password, PIN o codici OTP. A nessuno, per nessun motivo.
- Non rispondere al messaggio. Una risposta conferma che il numero è attivo.
- Contatta direttamente l’organizzazione attraverso i recapiti ufficiali che già conosci: il numero sul retro della carta, l’app, la tua agenzia. Mai i contatti indicati nel messaggio stesso.
- Segnala il tentativo attraverso i canali dedicati, a partire dal portale del Commissariato di P.S. online.
In caso di dubbio, la regola più semplice è anche la più efficace: non cliccare, chiama.
Se hai già cliccato o comunicato dei dati
Anche in questo caso ci sono passi utili, e la tempestività conta:
Cadere in un inganno ben costruito non è una colpa: queste truffe sono progettate per essere credibili, e l’uso di strumenti di intelligenza artificiale le ha rese progressivamente più sofisticate.1
Cosa prevede la normativa
Sul piano penale, la condotta di chi realizza una truffa di questo tipo può integrare la frode informatica, disciplinata dall’art. 640-ter del codice penale, che punisce chi, alterando il funzionamento di un sistema informatico o intervenendo senza diritto su dati e informazioni, procura a sé o ad altri un ingiusto profitto con altrui danno. Quando il truffatore si presenta come un soggetto diverso da sé, può inoltre rilevare la sostituzione di persona prevista dall’art. 494 del codice penale.3
Sul piano dei rimborsi, la disciplina di riferimento è il D.Lgs. 27 gennaio 2010, n. 11, che ha recepito le direttive europee sui servizi di pagamento e che è stato modificato dal D.Lgs. 15 dicembre 2017, n. 218 in attuazione della direttiva (UE) 2015/2366, la cosiddetta PSD2.4 Tre passaggi sono utili da conoscere:
- L’onere della prova è del prestatore di servizi di pagamento (art. 10): se disconosci un’operazione, è l’intermediario a dover dimostrare che era stata autenticata e correttamente registrata e contabilizzata.
- Il rimborso è la regola (art. 11): a fronte del disconoscimento, l’intermediario è tenuto di norma a rimborsare l’importo entro la fine della giornata operativa successiva, salvo il motivato sospetto di frode comunicato all’autorità.
- La responsabilità del pagatore è limitata (art. 12): per le operazioni non autorizzate eseguite prima della comunicazione di smarrimento, furto o appropriazione indebita, l’importo a carico del pagatore non supera i 50 euro, con eccezioni previste dalla stessa norma; oltre tale limite la perdita resta a carico del pagatore solo se l’intermediario prova il dolo o la colpa grave.
Come si vede, comunicare tempestivamente l’accaduto non è un adempimento formale: è il fatto che, di norma, delimita le conseguenze economiche.
Note
I consigli di Allianz
Come si riduce il rischio
Le abitudini digitali fanno la parte più grande del lavoro: autenticazione a due fattori attiva su conti e servizi, sistema operativo e app aggiornati, password diverse fra i servizi, attenzione a ciò che si condivide online. Sul mercato italiano, accanto a queste misure, alcune polizze per le famiglie prevedono coperture dedicate alle controversie legate all’uso della rete, con condizioni, massimali e franchigie diversi da prodotto a prodotto: vale la pena leggere con attenzione che cosa è incluso, prima di dare per acquisita una protezione.
Vorrei un appuntamento!
Un Agente Allianz è sempre con te per aiutarti in ogni situazione.


AVVERTENZA
Messaggio pubblicitario con finalità promozionale. Prima della sottoscrizione leggere i set informativi disponibili su allianz.it e presso le nostre agenzie. Le garanzie possono prevedere limitazioni, esclusioni e franchigie.